本文是 55873 生态系统技术白皮书第 3 篇 —— 数据安全体系。完整拆解分级存储策略设计,包括 72 小时临时清理的技术保障、核心数据永久存证的技术参数、数据边界绝对红线、用户本地存储机制,以及逐条可追溯的法规依据。
导读
-
项目定位:分级存储 = 隐私最小留存 + 证据最大可信 + 系统最轻运行
-
技术栈:TTL 自动清理 + SHA-256/SM3 哈希 + RFC 3161 时间戳 + 数字签名
-
阅读时长:约 9 分钟
一、行业痛点:两个极端都不行
-
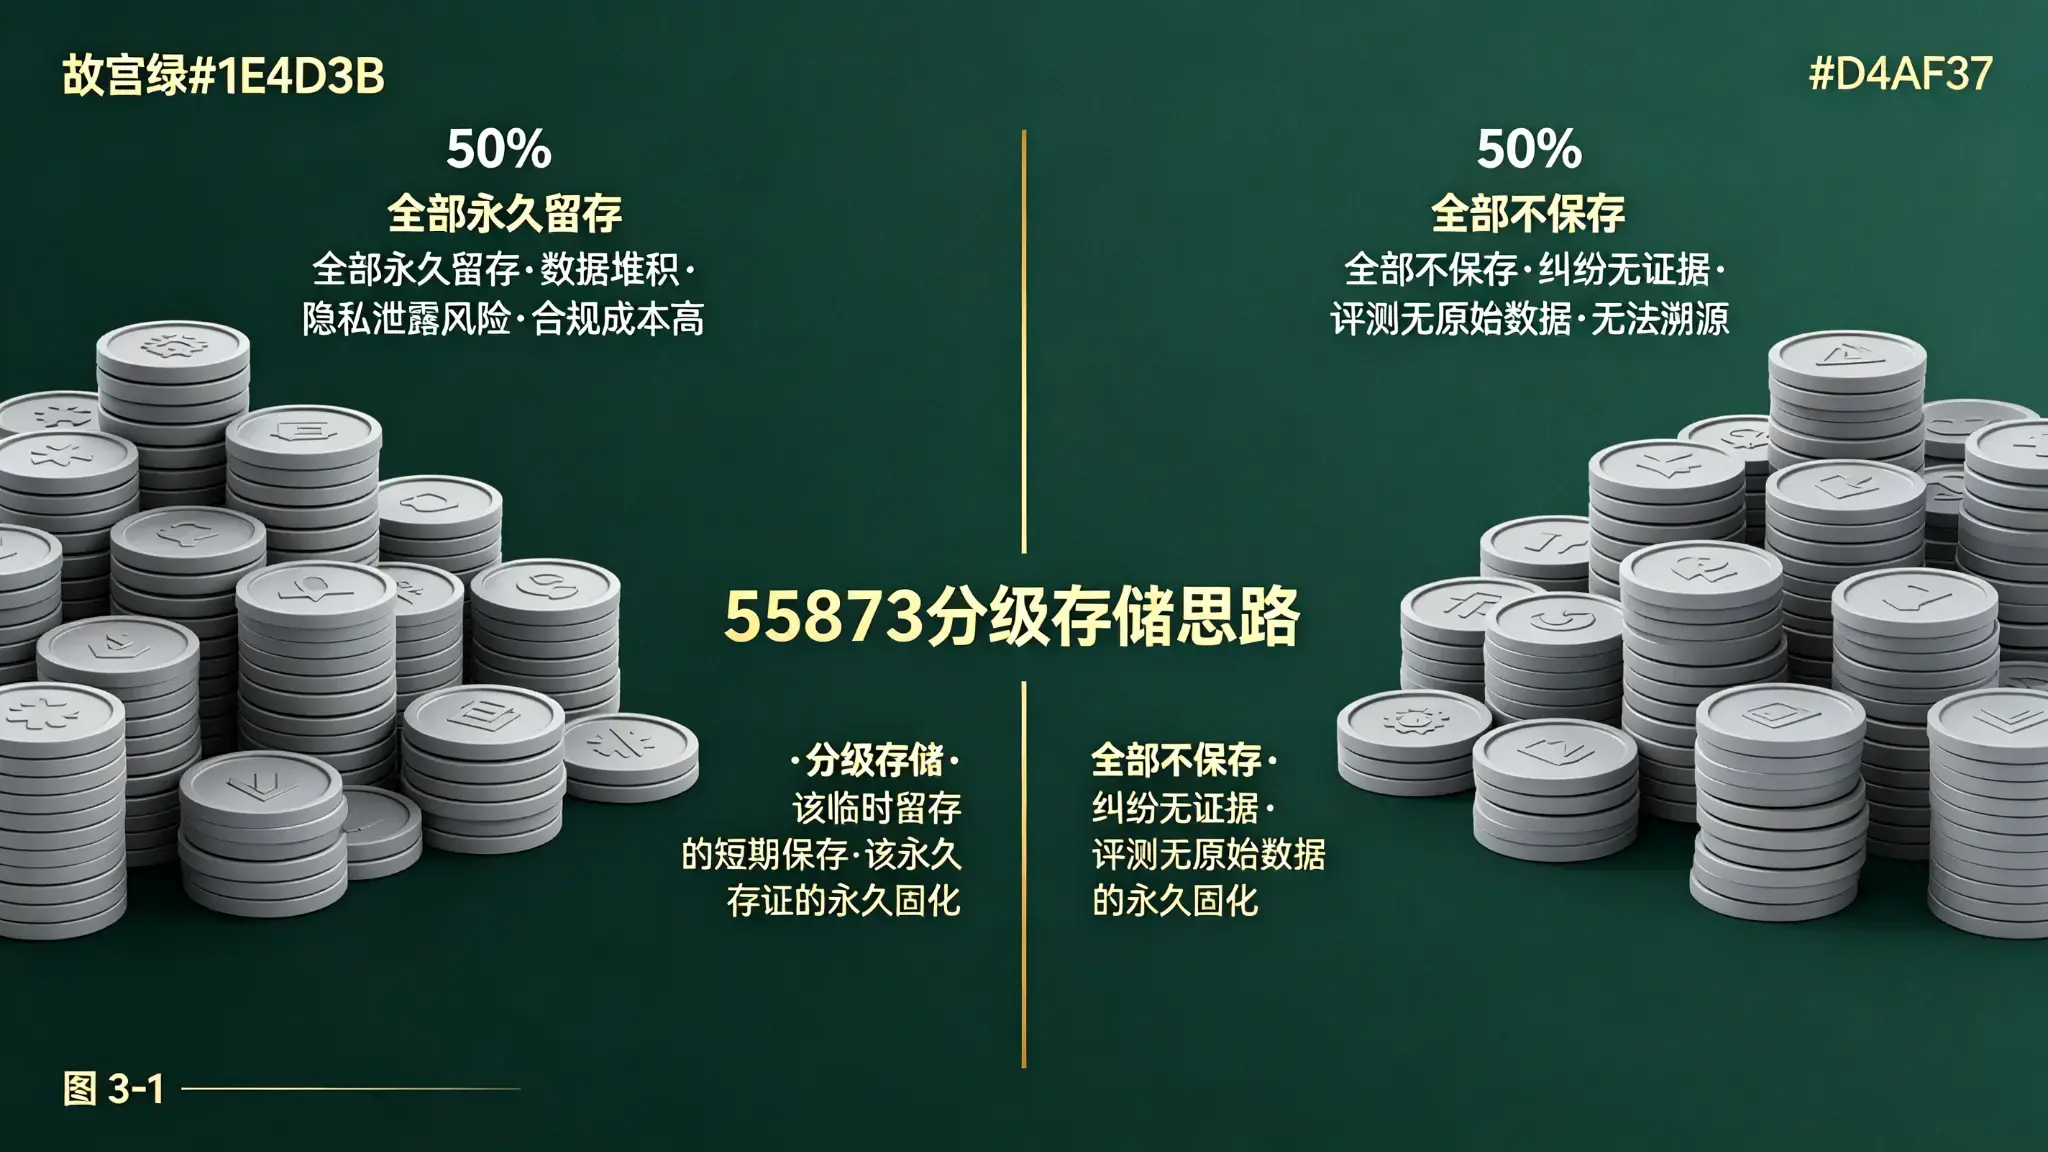
现有平台存在两类极端方案:
第一类:全部数据永久留存
海量用户聊天、私信、帖子长期保存
隐私泄露风险高,数据体量持续膨胀
合规成本与存储成本同步上升
❌ 与个保法第十九条"最短必要保存期限"不一致
第二类:全部数据不保存
发生纠纷、模型评测任务时,没有可信原始证据
无法溯源、无法审计、无法举证
❌ 无法满足等保 2.0 审计日志"不少于 180 天"要求
-
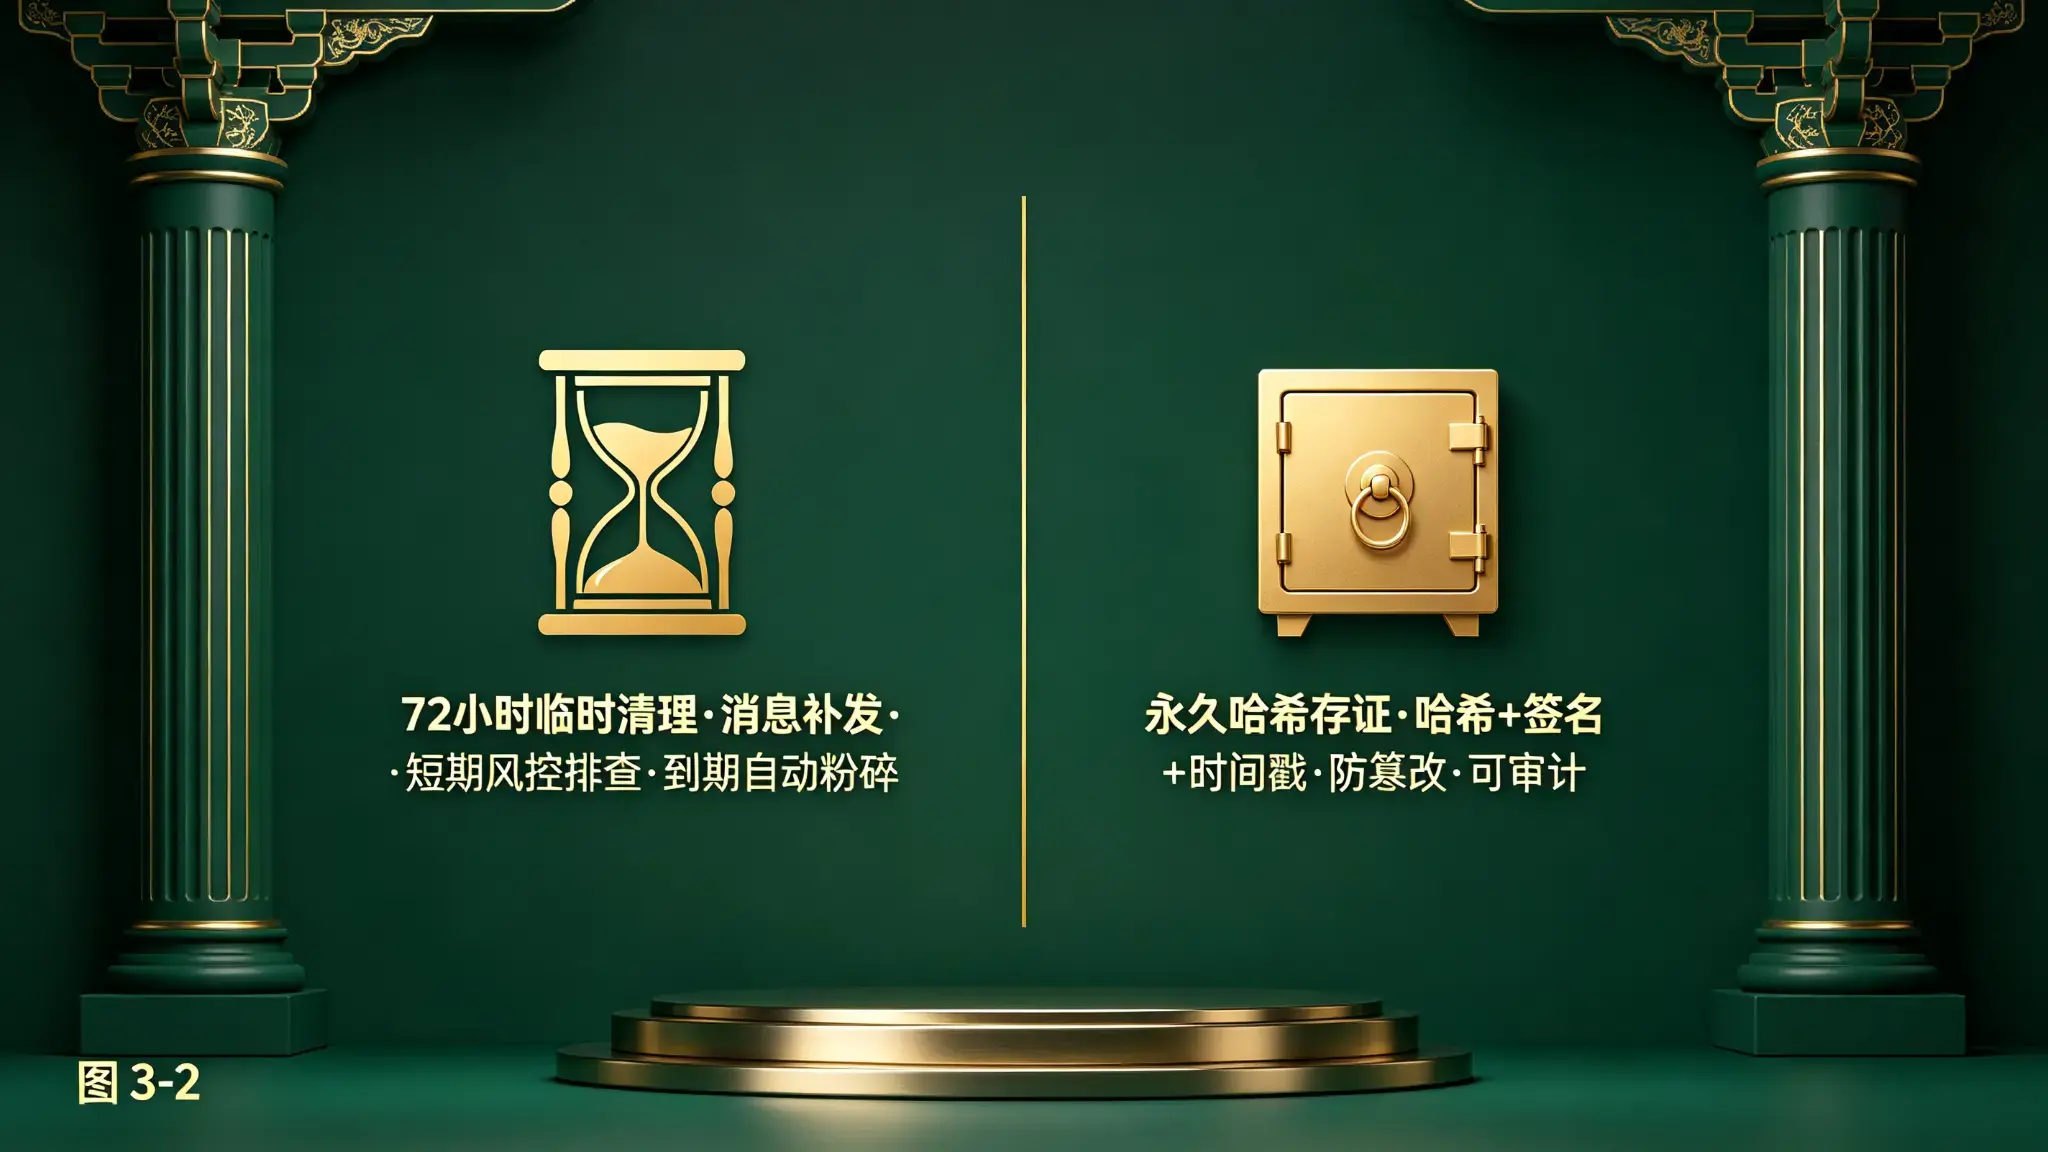
55873 的思路:该临时留存的短期保存,到期自动清除;具备价值、需要留证的数据永久固化存证。
💡 关键区分:用户聊天消息内容 vs 系统审计日志,是不同数据类别。聊天消息 72 小时临时留存,系统审计日志按等保 2.0 三级保存不少于 180 天。
二、双策略总览:沙漏 vs 保险库
|
|
|
|
对象 |
普通社区、私聊、帖子内容 |
核心价值数据 |
|
用途 |
消息补发、短期风控排查 |
模型评测、正式鉴定报告、资产凭证 |
|
方式 |
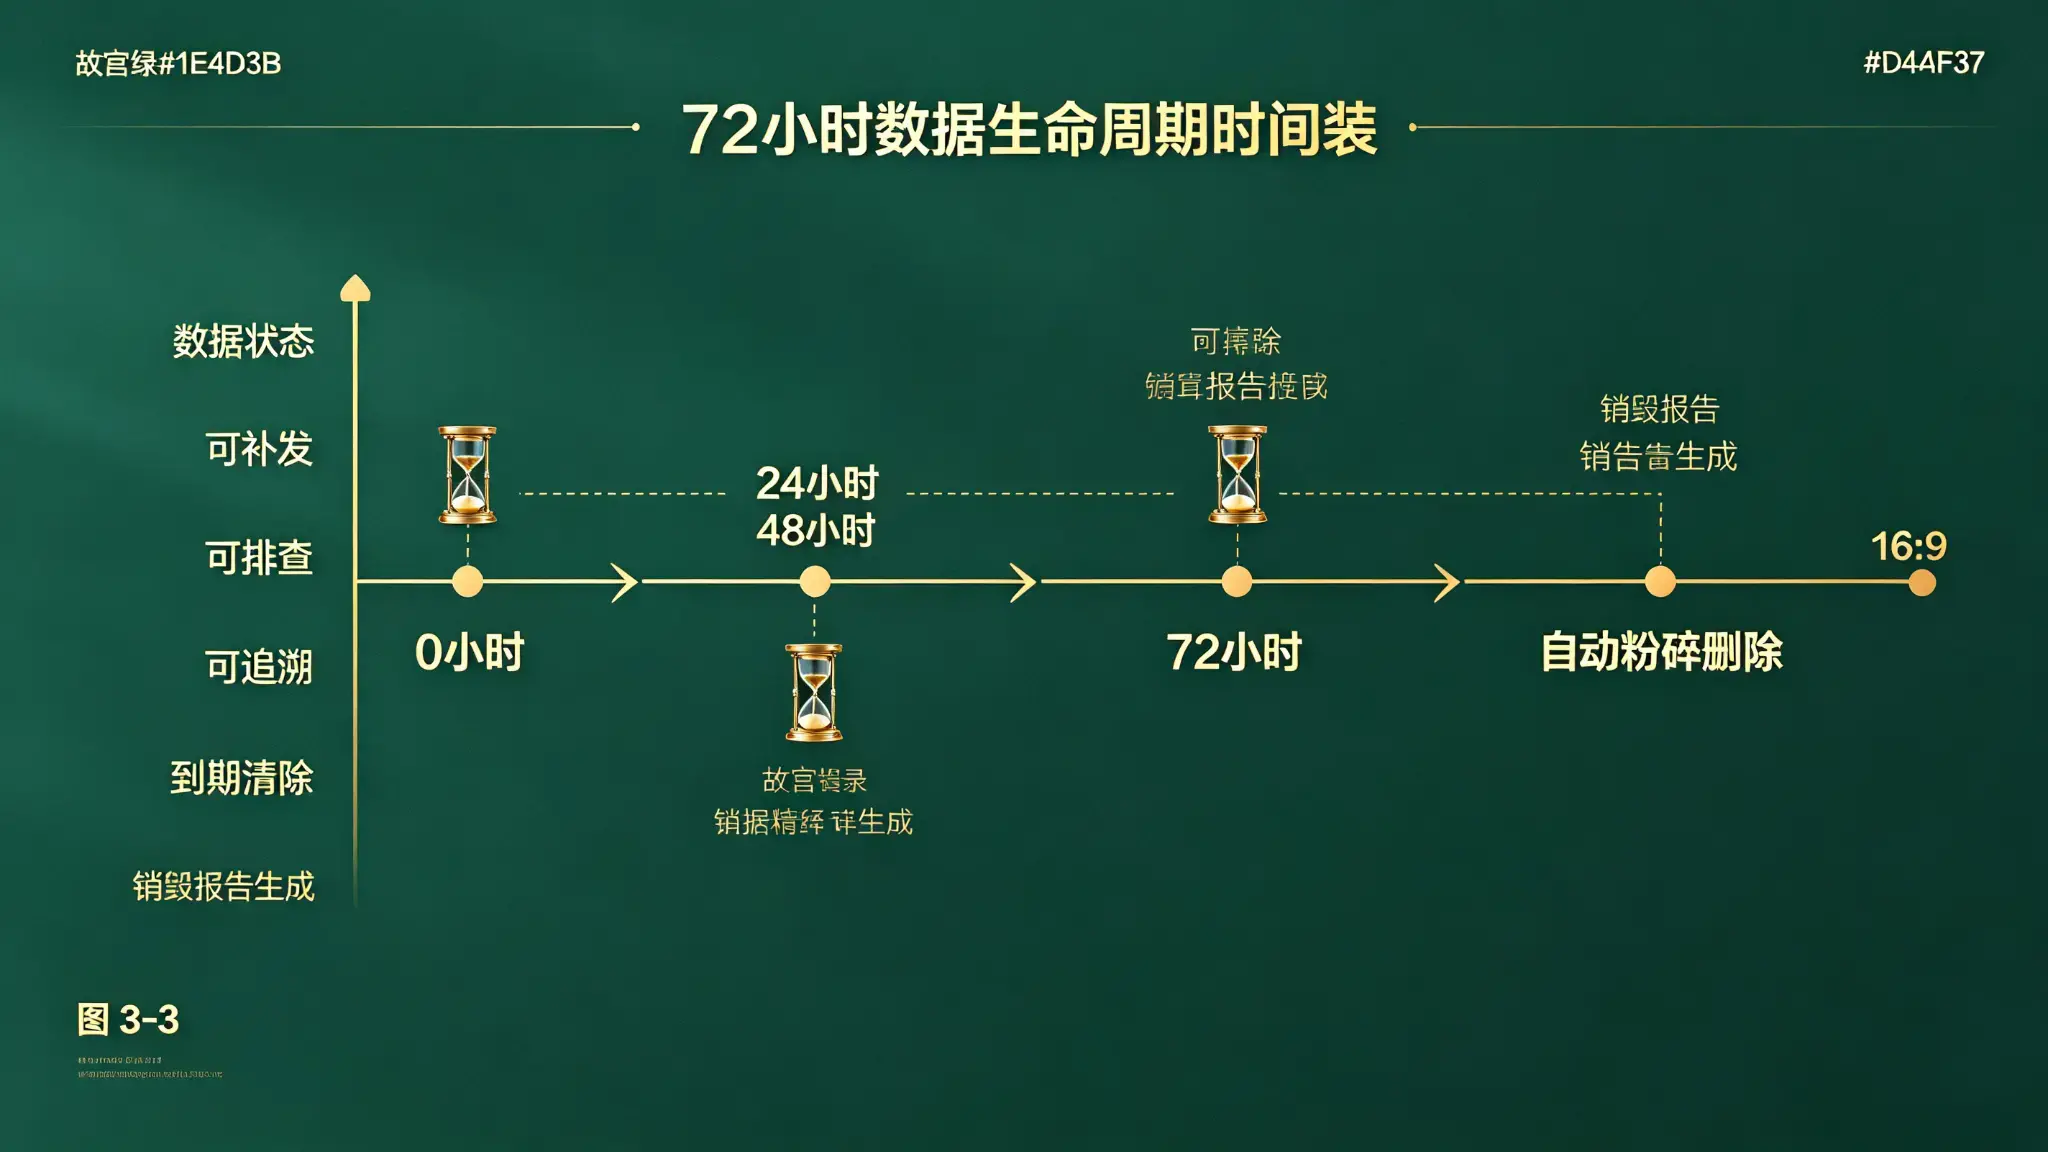
云端仅保留 72 小时,到期自动粉碎删除 |
trace_archive 引擎计算哈希 + 数字签名 + 时间戳 |
|
法规 |
个保法第十九条、GDPR 存储限制原则 |
电子签名法、GB/T 20520-2006、RFC 3161 |
三、策略 A:72 小时临时清理
3.1 为什么是 72 小时?不是 48 小时?
-
72 小时不是随意设定的,是综合合规、行业实践、工程容错后的稳健选择:
行业实践参照:微信隐私政策明确,服务器上聊天讯息发送超过 72 小时后永久删除
安全响应窗口:"黄金 72 小时"是常见的安全事件追溯窗口
合规原则匹配:GDPR 第 5 条(1)(e)项存储限制原则
工程容错空间:分布式 TTL 异步清理需要缓冲期
与 48 小时对比:48 小时可能压缩必要安全响应窗口,增加追溯不完整概率
3.2 技术实现与量化指标
|
技术要素 |
设计标准 |
法规依据 |
|
TTL 过期机制 |
数据库 TTL 索引 / 延迟队列 / 定时任务扫描 |
业界标准 TTL 生命周期管理 |
|
清理扫描频率 |
≤ 5 分钟 |
确保到期后快速进入清理流程 |
|
粉碎删除 |
多次覆写或存储层安全擦除,不可恢复 |
NIST SP 800-88r2 介质净化指南 |
|
销毁报告 |
自动生成,带数字签名 |
作为数据已彻底销毁的可信凭证 |
|
备份同步清理 |
备份、灾备、缓存同步执行 |
等保 2.0 介质安全清除要求 |
|
法律合规例外 |
司法调证、监管要求单独处理,需审批留痕 |
个保法第十九条例外条款 |
四、策略 B:永久哈希存证
4.1 存证范围
✅ 模型评测任务、正式鉴定报告
✅ 龙宫宝藏资产凭证
✅ 万脉堂典籍、文脉守护原创作品
✅ 平台正式备案材料
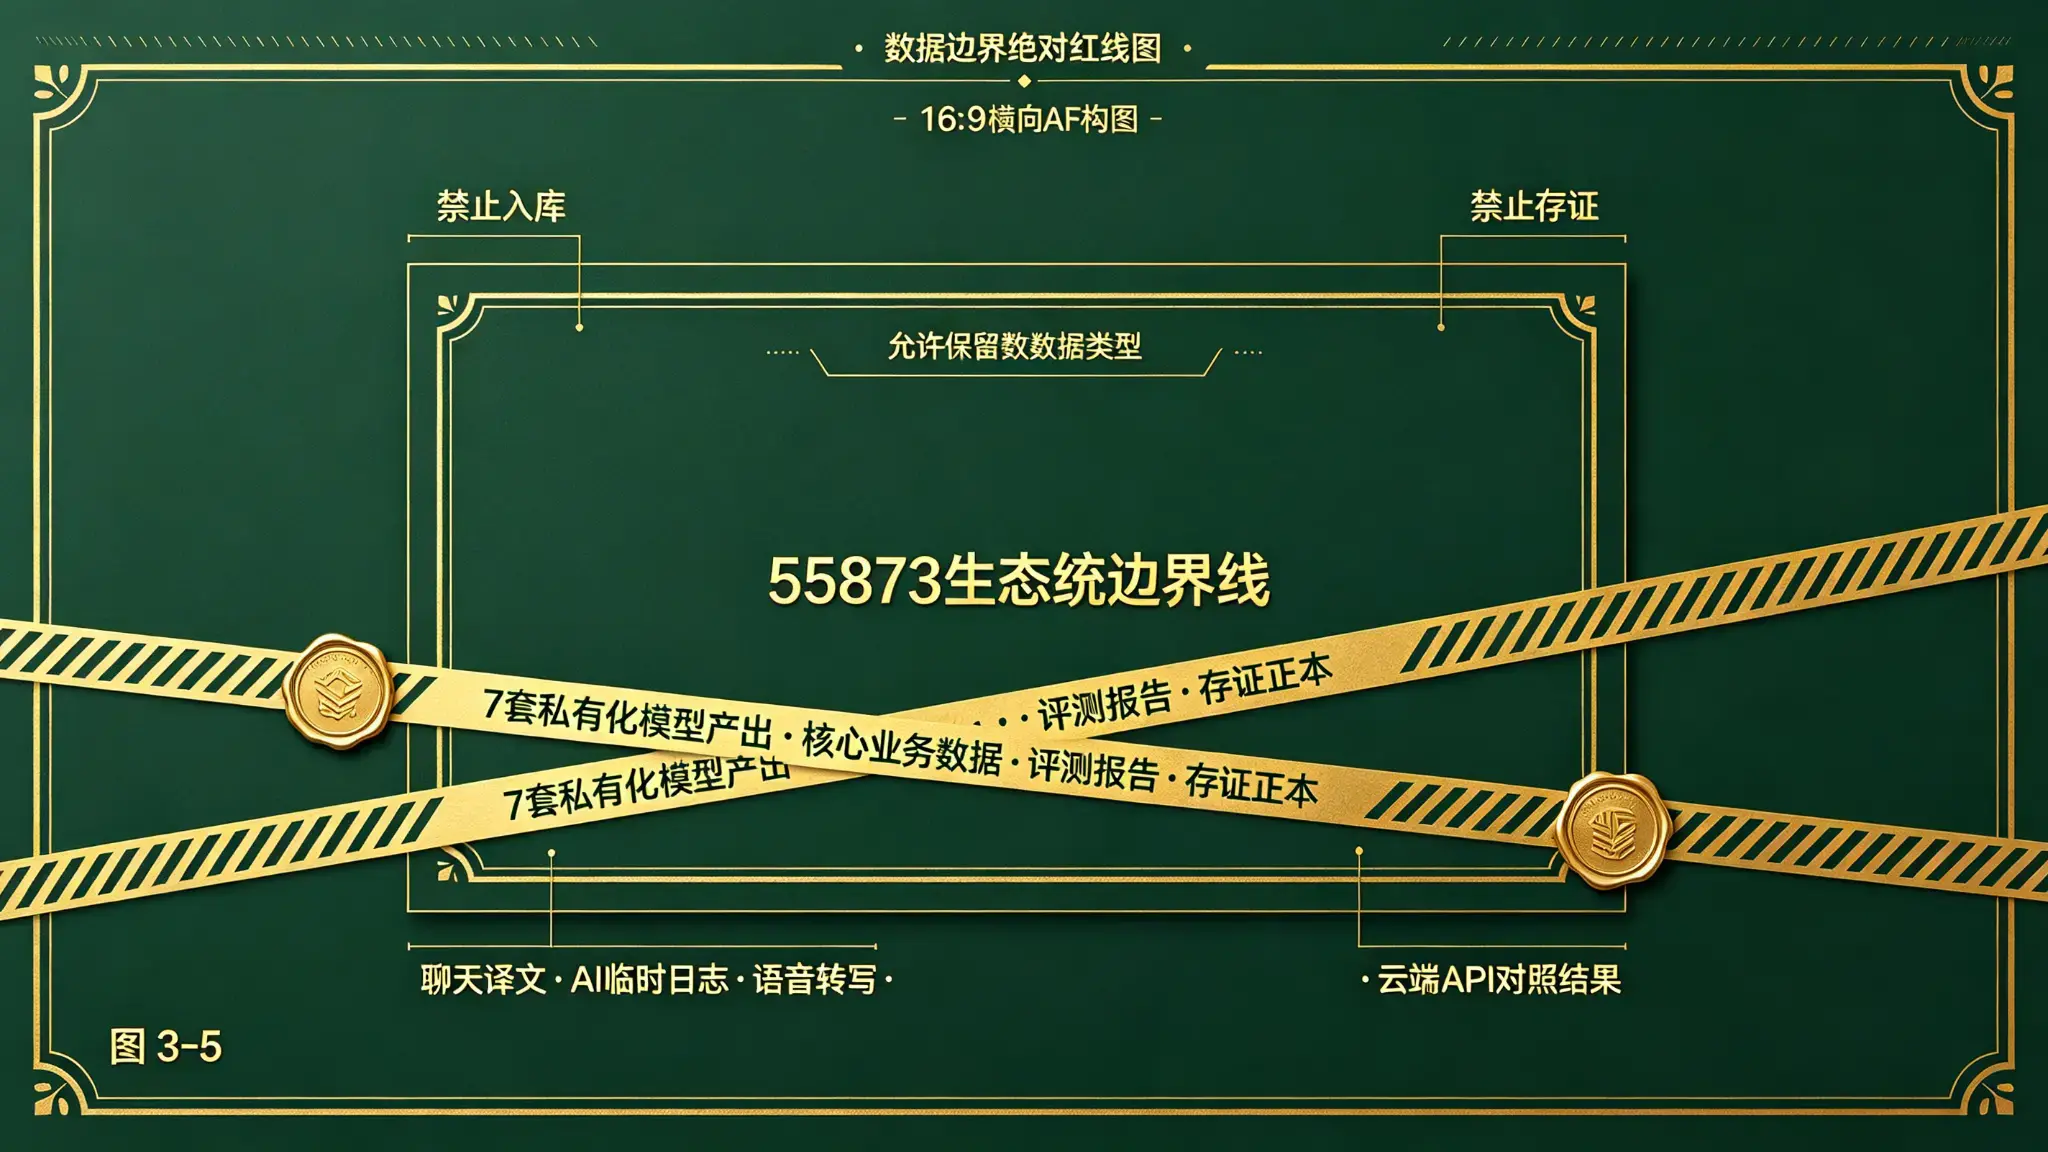
🚫 绝对红线:只存 7 套私有化模型产出的正式数据。3 套云端闭源 API 的对照结果不入存证正本。
4.2 存证流程
原始数据
→ SHA-256/SM3 哈希计算
→ RFC 3161 可信时间戳请求
→ TSA 签发时间戳令牌
→ 数字签名绑定 哈希+时间戳
→ 多副本持久化存储
→ 校验接口对外可用
4.3 技术参数
|
技术要素 |
标准 |
|
哈希算法 |
SHA-256(国际)/ SM3(国密) |
|
时间戳 |
RFC 3161,TSA 签发,微秒级精度 |
|
证书链 |
回溯至根 CA,OCSP/CRL 在线验证 |
|
存储介质 |
多副本、异地容灾、定期完整性校验 |
|
校验接口 |
对外提供哈希校验 API,第三方可独立验证 |
|
审计日志 |
保存不少于 180 天,防篡改、可追溯(等保 2.0 三级) |

五、数据边界:哪些绝对不能入库?
❌ 聊天译文:仅前端临时渲染展示,不入库、不存证、不归档
❌ AI 推理临时日志、模型缓存:任务结束后自动销毁
❌ 语音转写生成的文本:跟随聊天数据执行 72 小时清理
❌ 云端闭源 API 生成的对照报告:不纳入永久存证
❌ 翻译兜底数据出境:仅在用户主动开启且本地 Qwen-MT 失败时调用 DeepL
💡 翻译兜底调用前对个人信息、敏感标识做临时脱敏,默认不启用。
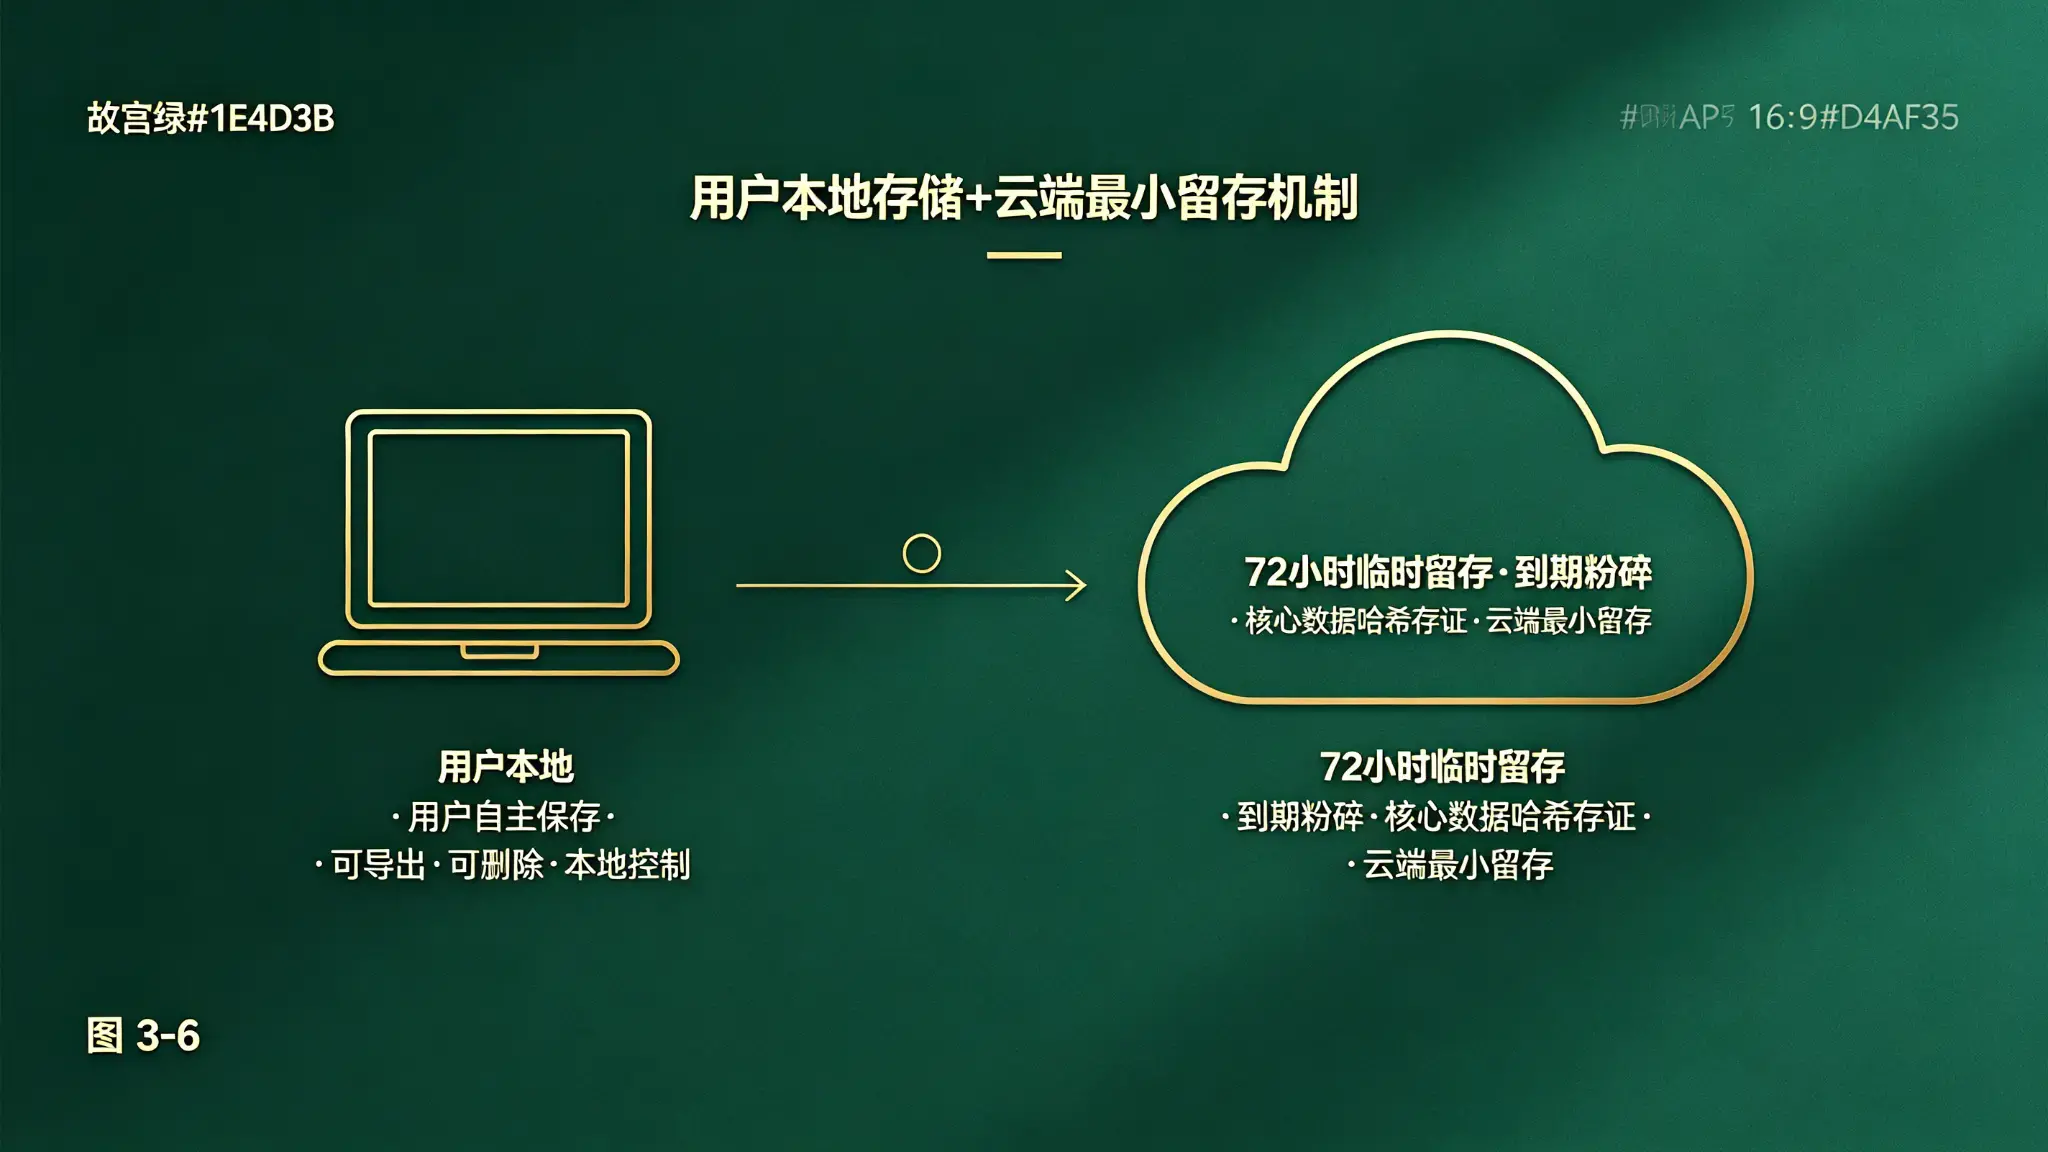
六、用户本地存储:云端不囤积隐私
-
设计原则:
✅ 云端最小留存,本地自主保存
✅ 用户可导出、可删除本地记录
✅ 云端不提供长期聊天记录存储服务
✅ 本地存储与云端 72 小时临时存储相互独立
💡 GDPR 第 17 条 "被遗忘权":数据控制者应采取合理措施删除个人数据。55873 通过 "云端最小留存 + 本地用户自主控制" 架构,在技术层面支持用户对其个人数据的控制权。
七、合规映射与可验证性
|
维度 |
可验证点 |
|
72 小时清理 |
TTL 机制、扫描频率、粉碎删除、销毁报告、备份同步清理 |
|
永久存证 |
哈希算法、RFC 3161 时间戳、数字签名、证书链验证、校验 API |
|
数据边界 |
译文、临时日志、语音转写、云端 API 对照结果均有明确边界 |
|
合规映射 |
数据安全法、个保法、生成式 AI 管理办法、等保 2.0、GDPR、EU AI Act |
|
法律例外 |
司法调证、监管要求需审批留痕,符合个保法第十九条例外条款 |
|
数据出境 |
翻译兜底调用外部 API 需签署数据处理协议,默认不启用 |
写在最后
-
55873 数据策略核心原则:隐私最小留存、证据最大可信、系统最轻运行。
以 6+1+3 混合模型体系为 AI 底座,以 18 个一级界面为业务入口,以 7 国语言原文保真为国际化基础,以双层安全风控为防护底座,形成长期可迭代、可审计、可验证的智慧生态数据安全体系。
👉 这是 55873 生态系统技术白皮书第 3 篇,后续将陆续发布更多专题。
觉得有收获的话,点个赞 + 收藏,不迷路 👇
-
话题标签: 数据安全 合规 隐私保护 系统设计 架构实战 存证